Ajanlarda güven sorunu
AWS'ye göre kurumlar yapay zekâ ajanlarının daha fazla iş yapmasını istiyor ama her adımı denetlemek sürdürülebilir değil. Bir ajana görev verildiğinde kendi yolunu çiziyor, araçları kendi seçiyor ve aynı görevi her seferinde farklı biçimde tamamlayabiliyor. Bu yüzden tek seferlik testler ajanın yarın ne yapacağını garanti etmiyor.
İnsan onayı ölçeklenmiyor
Her ajan eylemini bir kişiye onaylatmak küçük ölçekte işe yarıyor. Ancak iş hacmi büyüdükçe onay kuyruğu uzuyor ve inceleme yorgunluğu başlıyor. AWS, bunun ajanları değerli işlerde atıl bıraktığını savunuyor.
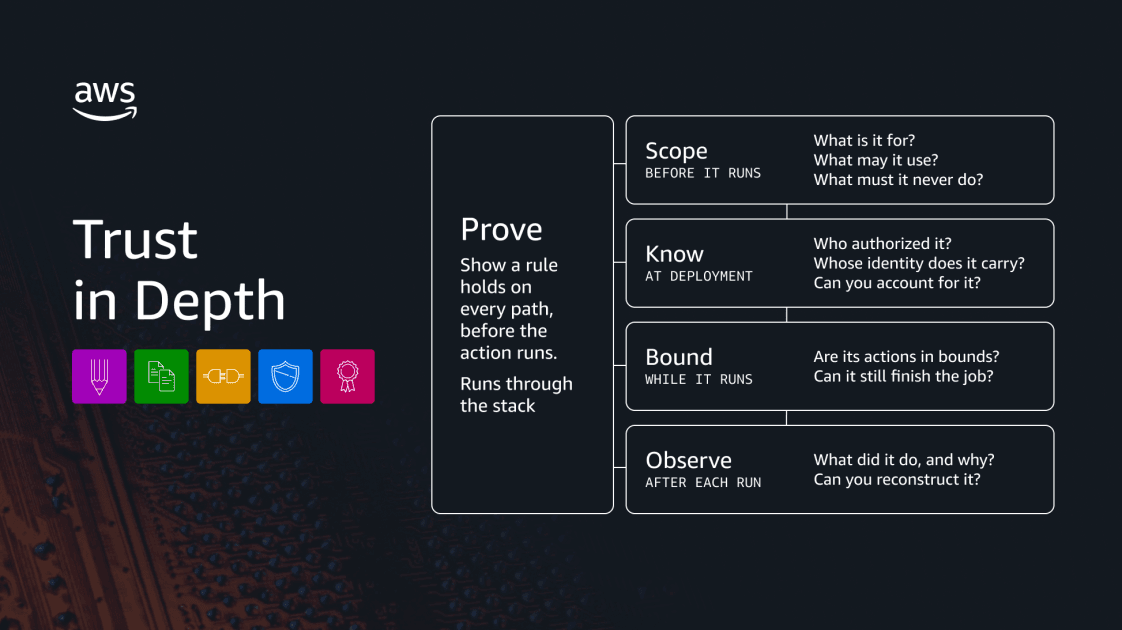
Trust in Depth nedir?
AWS'nin önerisi, doğrulanabilen eylemlerde ajanın kendi başına hareket etmesine izin vermek; insan kararını yalnızca gerçekten gereken yerlere saklamak. Şirket bunu dört soruyla çerçeveliyor:
- Kapsam (çalışmadan önce): Ajan ne için var, hangi yeteneklere ihtiyacı var, neyi asla yapmamalı?
- Bilme (devreye alırken): Kim yetkilendirdi, hangi kimlikle çalışıyor, tüm ajanların hesabı tutulabiliyor mu?
- Sınırlama (çalışırken): Eylemler belirlenen sınırlar içinde mi kalıyor, iş yine de tamamlanıyor mu?
- Gözlemleme (her çalışmadan sonra): Ajanın ne yaptığı ve neden yaptığı yeniden kurulabiliyor mu?
Otomatik akıl yürütme devreye giriyor
Kesin kurallar test edilebiliyor ama ajanlar öngörülmeyen yollar izliyor. AWS, burada otomatik akıl yürütmeyi (automated reasoning) öne çıkarıyor: bir kuralın tanımlı sistem ve varsayımlar altında her olası durumda geçerli olup olmadığını matematiksel olarak kanıtlayan yöntem. AWS bu teknolojiyi on yılı aşkın süredir IAM, Nitro Hypervisor, S3 Block Public Access ve VPC Reachability Analyzer gibi sistemlerde üretimde kullanıyor.
Her kural kanıtlanamıyor
"Erişimi yalnızca bir yönetici onaylayabilir" kanıtlanabiliyor; "samimi bir ton koru" kanıtlanamıyor. AWS, kanıtın uygulanamadığı durumlarda ajanın erişim ve eylemlerini sınırlamayı, davranışını değerlendirmeyi ve gerçek belirsizlikleri insana yönlendirmeyi öneriyor.